

El compromiso de Heuristik con ISO 27001 y el Esquema Nacional de Seguridad (ENS) de categoría ALTA.
La transformación digital está cambiando cómo los hospitales identifican a sus pacientes y gestionan sus procesos. La biometría, la inteligencia artificial y las plataformas conectadas ofrecen nuevas posibilidades para reducir los errores clínicos, pero también exigen una protección rigurosa de la información.
La proliferación de los ataques de ransomware y filtraciones de datos sanitarios evidencia por qué la ciberseguridad debe integrarse desde el diseño. En Heuristik, desarrollamos tecnología de identificación biométrica mediante huella dactilar e inteligencia artificial especializada en reconocimiento 1:N, con la privacidad y la protección de la información como prioridades.
Este compromiso se refleja en dos hitos ya superados por nuestra organización: la certificación ISO/IEC 27001 de nuestro Sistema de Gestión de Seguridad de la Información (SGSI) y la certificación de conformidad con el Esquema Nacional de Seguridad (ENS) en categoría ALTA, obtenidas tras implantar los controles y superar los correspondientes procesos de evaluación.
Ciberseguridad sanitaria: proteger la información y la continuidad asistencial
Las organizaciones sanitarias gestionan información especialmente sensible y dependen de la disponibilidad continua de sus servicios digitales para su actividad diaria. Un incidente de seguridad no solo puede afectar a la confidencialidad de los datos sino también a la disponibilidad de procesos esenciales, bloqueando admisiones, deteniendo la actividad de quirófanos o paralizando la actividad médica asistencial.
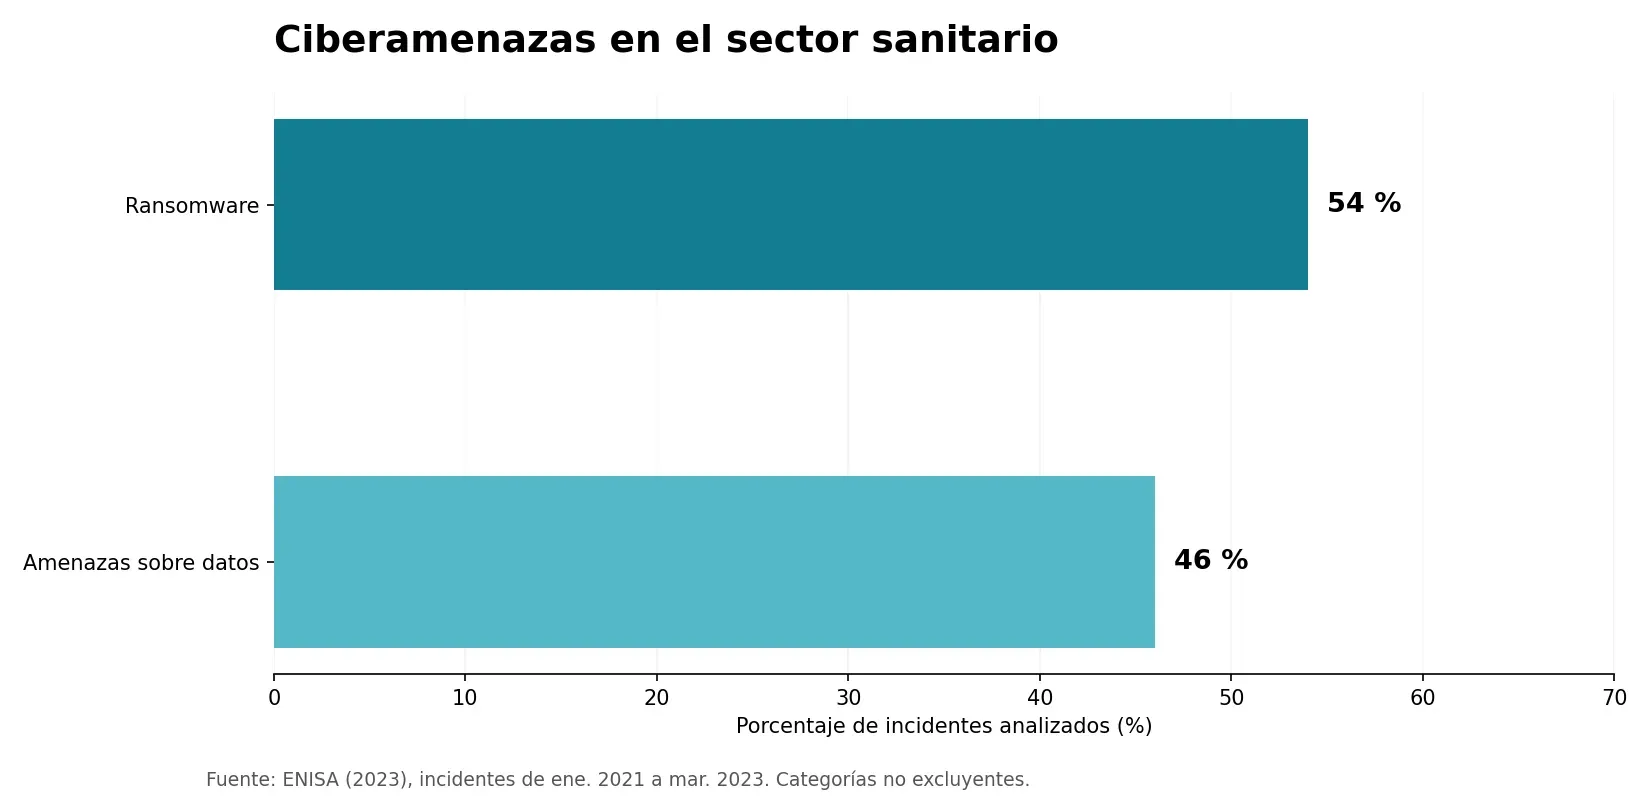
En un análisis publicado en 2023, la Agencia de la Unión Europea para la Ciberseguridad (ENISA) analizó 215 incidentes (Figura 1) en el ámbito de la salud y constató que el 54% involucró ataques de ransomware, mientras que el 46% se centró en el robo o la filtración de información médica [1].
Casos reales: cuando un ciberataque afecta a un hospital
Las consecuencias de una brecha tecnológica en el entorno sanitario no son teóricas:
- Hospital Clínic de Barcelona: intervenciones y consultas suspendidas
En marzo de 2023, el Hospital Clínic de Barcelona sufrió un ataque de ransomware que obligó a suspender aproximadamente 150 intervenciones quirúrgicas y miles de consultas ambulatorias, alterando de forma crítica el funcionamiento de diferentes servicios clínicos [2]. El incidente puso de manifiesto la importancia de contar con medidas de prevención, respuesta rápida y continuidad asistencial.
2. Synnovis y el NHS británico : los proveedores también forman parte del riesgo
En junio de 2024, Synnovis, proveedor de servicios de laboratorio para organizaciones del sistema sanitario británico NHS, sufrió un ataque de ransomware [3]. El NHS informó de retrasos en más de 11.000 citas y procedimientos clínicos en el sistema público de salud. El caso demuestra que los proveedores tecnológicos externos constituyen uno de los vectores de riesgo esenciales para un hospital.
Seguridad biométrica y privacidad desde el diseño
La biometría exige un nivel de custodia cualitativamente superior al de otros identificadores: mientras una contraseña comprometida puede restablecerse al instante, las características físicas de una persona son irremplazables.
Por ello, la seguridad y la privacidad forman parte de la tecnología Heuristik desde su concepción. Nuestra solución permite identificar personas mediante huella dactilar utilizando inteligencia artificial y algoritmos especializados, facilitando una identificación fiable en entornos sanitarios.
Por ello, hemos diseñado una arquitectura que combina protección de datos, procesamiento biométrico seguro y flexibilidad de despliegue, permitiendo operar tanto en nuestra infraestructura como en entornos locales (On-Premise).
El siguiente esquema muestra cómo se integra nuestra tecnología en los procesos hospitalarios y las medidas de seguridad que acompañan a cada etapa (Figura 2):
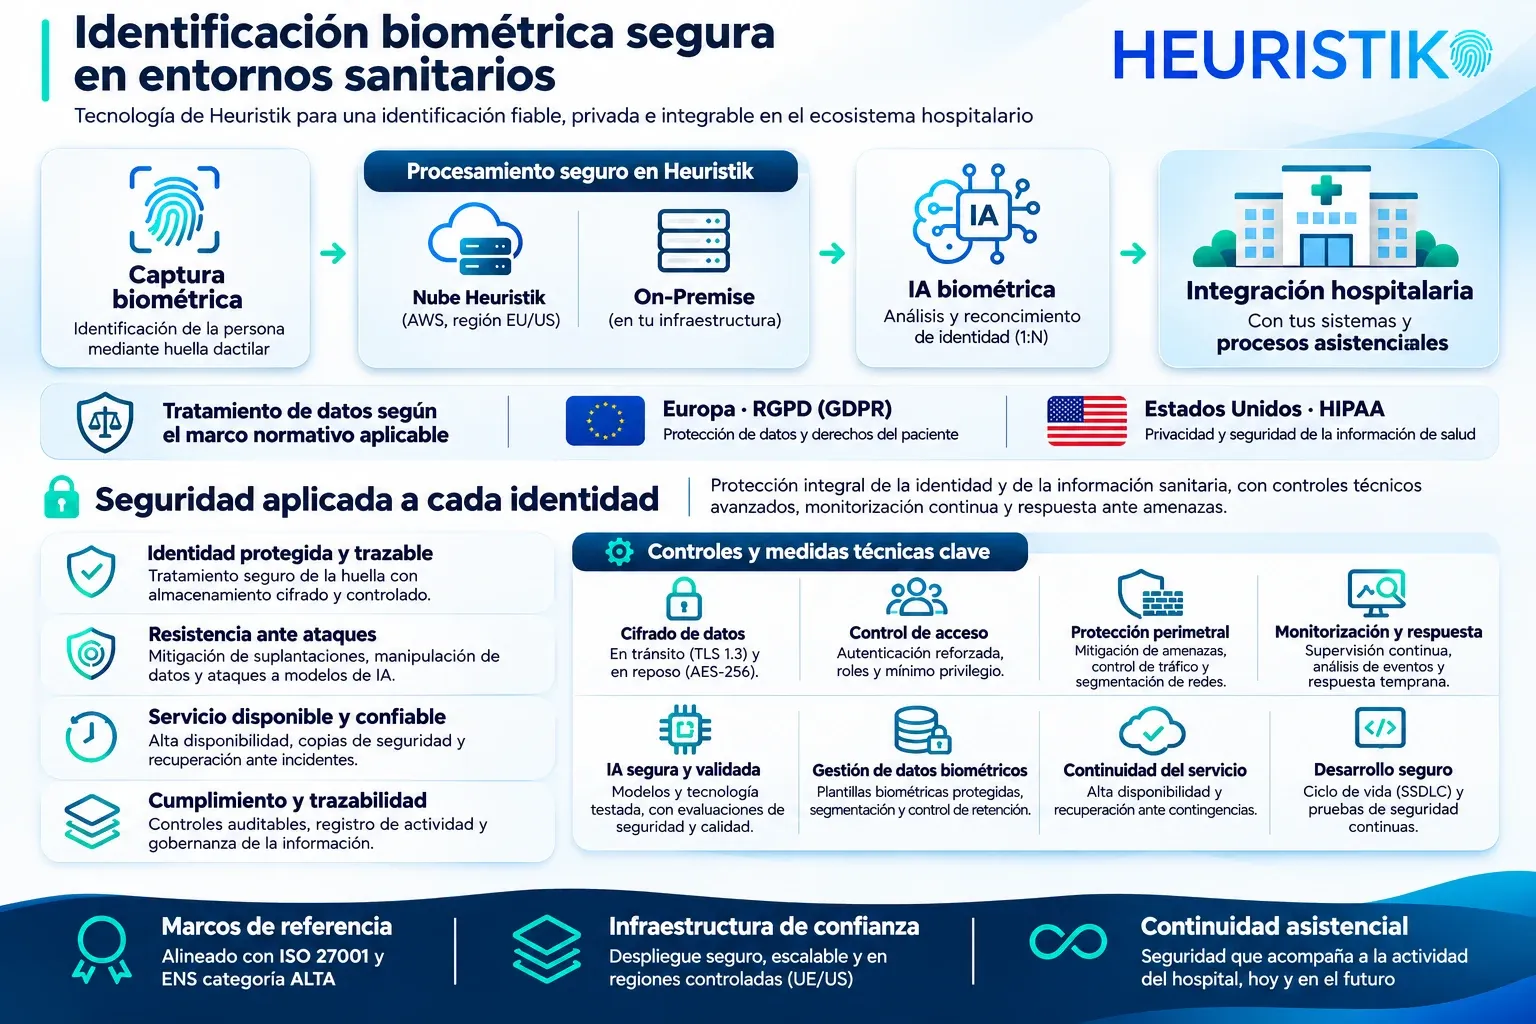
ISO 27001: seguridad integrada en nuestra tecnología
Heuristik cuenta con la certificación ISO/IEC 27001 de su Sistema de Gestión de Seguridad de la Información (SGSI) [4]. Este reconocimiento acredita que hemos implantado un modelo de gestión de riesgos, controles y mejora continua evaluado mediante un proceso de certificación.
En nuestra actividad diaria se traduce en cifrado y protección de las comunicaciones, control de accesos, separación lógica entre organizaciones y centros, monitorización de amenazas, análisis de vulnerabilidades y desarrollo seguro. También mantenemos procedimientos de respuesta ante incidentes y recuperación para reforzar la continuidad de los servicios.
Para Heuristik, ISO 27001 no es solo un estándar documental: forma parte del diseño, desarrollo y operación de nuestra tecnología de identificación biométrica
ENS de categoría ALTA: medidas reforzadas para sistemas exigentes
Heuristik ha obtenido también la certificación de conformidad con el Esquema Nacional de Seguridad (ENS) en categoría ALTA, para los sistemas comprendidos en el alcance certificado. Regulado por el Real Decreto 311/2022, el ENS establece requisitos de seguridad según el impacto potencial de un incidente. La categoría ALTA contempla exigencias reforzadas y requiere una auditoría para certificar la conformidad.
En la práctica, este marco se refleja en medidas de prevención de accesos no autorizados, trazabilidad, supervisión, gestión de vulnerabilidades, respuesta ante incidentes y continuidad del servicio. Son especialmente relevantes cuando nuestra tecnología se integra en procesos sanitarios donde la disponibilidad y la protección de la identidad resultan esenciales.
Ambas certificaciones son complementarias: ISO 27001 evalúa el sistema de gestión de la seguridad; ENS ALTA certifica la conformidad de los sistemas incluidos en su alcance. Ninguna elimina por completo los riesgos, pero ambas aportan evidencias de seguridad implementada y evaluada.
¿Qué supone para hospitales y organizaciones sanitarias?
Al elegir un proveedor de identificación biométrica, no basta con evaluar la precisión del producto. También importan la protección de los datos, la gestión de accesos, la trazabilidad, la continuidad del servicio y la seguridad de las integraciones con la infraestructura clínica.
Contar con un proveedor que dispone de certificaciones ISO 27001 y ENS de categoría ALTA facilita la homologación técnica por parte de los departamento de IT del hospital, aportando evidencias de un marco de gestión y protección sometido a auditoría externa. Como en cualquier certificación, los hospitales deben considerar sus alcances concretos y sus propias obligaciones regulatorias.
Proteger identidades es generar confianza
En Heuristik creemos que la innovación biométrica y la seguridad deben avanzar juntas. Haber obtenido las certificaciones ISO 27001 y ENS de categoría ALTA consolida un trabajo de implantación, auditoría y mejora continua, y refuerza la confianza de los hospitales y organizaciones que integran nuestra tecnología.
Porque detrás de cada identidad hay una persona. Y proteger esa identidad es una responsabilidad.
Descubre las soluciones de identificación biométrica de Heuristik para hospitales y conoce nuestra Política de Seguridad de la Información.
Referencias:
[1] European Union Agency for Cybersecurity (ENISA). (2023). Checking up on health: Ransomware accounts for 54% of cybersecurity threats. https://www.enisa.europa.eu/news/checking-up-on-health-ransomware-accounts-for-54-of-cybersecurity-threats
[2] RTVE Noticias. (2023, 6 de marzo). El Hospital Clínic desprograma 150 cirugías y 3.000 visitas por un ciberataque de origen extranjero. https://www.rtve.es/noticias/20230306/clinic-desprograma-150-cirugias-3000-visitas-ciberataque-origen-extranjero/2430020.shtml
[3] NHS England. (2024). Synnovis cyber incident: Clinical impact update. https://www.england.nhs.uk/synnovis-cyber-incident/
[4] International Organization for Standardization (ISO). ISO/IEC 27001: Information security management systems. https://www.iso.org/standard/27001